Fast jeder Sicherheitsdienst wirbt mit „maximalem Schutz“. Prüfen kann man das selten. Wir halten uns deshalb lieber an Dinge, die sich konkret nachlesen lassen.
Drei Beispiele von XIBRO SHIELD:
- Standort: Die DNS-Filterung läuft auf unseren Servern in Deutschland. Als vorgelagerten Resolver nutzen wir Cloudflare. Wir behaupten also nicht, dass jeder Verarbeitungsschritt in Deutschland stattfindet.
- Protokolle: DNS-Protokolle ohne deine IP-Adresse, automatisch gelöscht nach 91 Tagen. Daraus entsteht die Statistik im Kundenkonto: wie viele Anfragen gefiltert und welche Domains blockiert wurden. Die Protokolle werden nicht weitergegeben und nicht für Werbung genutzt.
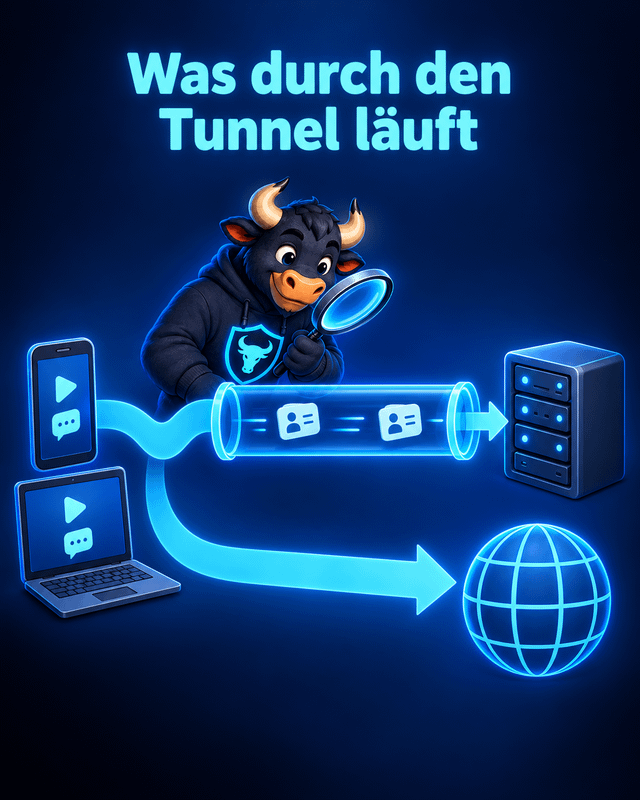
- Tunnel: Durch den WireGuard-Tunnel laufen nur die DNS-Anfragen. Der restliche Datenverkehr geht direkt ins Netz, genau wie ohne uns.
Die Grenze dabei: Deine öffentliche IP-Adresse und dein Verbindungsland ändern sich nicht. XIBRO SHIELD ist kein klassisches VPN und kein Werkzeug, um anonym zu surfen. Absolute Sicherheit gibt es ohnehin nicht.
Wir sagen auch bewusst nicht, dass nichts gespeichert wird, denn das wäre falsch. Wir sagen lieber, was gespeichert wird und wann es wieder verschwindet.
Hinweis: Aktuell befindet sich XIBRO SHIELD noch in der Early-Access-Phase – Tarife lassen sich derzeit nur mit einem Einladungscode aktivieren. Der reguläre Verkauf startet später.
Ausführlich im Blog: DNS-Schutz mit Server in Deutschland: Vier Merkmale, die du selbst prüfen kannst
Welche Angabe eines Sicherheits- oder Datenschutzdienstes hat bei dir schon einmal Misstrauen geweckt, weil du sie nicht überprüfen konntest?
https://i.redd.it/uj8rbf4mu9uh1.png
Source: r/XIBRO_SHIELD · by /u/XIBRO_SHIELD