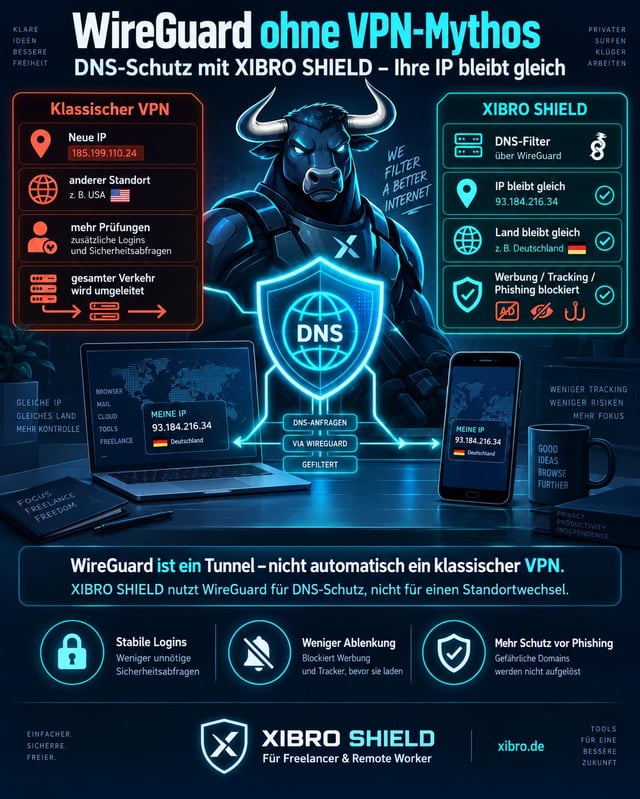
Viele sehen WireGuard und denken sofort:
Aber WireGuard selbst ist zunächst nur eine Tunnel-Technologie.
Entscheidend ist, was durch diesen Tunnel geleitet wird.
Genau hier unterscheidet sich XIBRO SHIELD von einem klassischen VPN-Dienst.
Was passiert bei einem klassischen VPN?
Bei vielen VPN-Diensten wird der gesamte Internetverkehr über einen anderen Server geleitet.
Dadurch bekommt man nach außen häufig:
- eine andere öffentliche IP-Adresse
- eventuell einen anderen Standort
- teilweise zusätzliche Login-Prüfungen
Privat kann das gewollt sein.
Im Arbeitsalltag kann es aber auch nerven.
Gerade Freelancer und Remote Worker arbeiten täglich mit:
- Kundenportalen
- Cloud-Diensten
- Projekttools
- Banking
- Buchhaltung
- Entwicklerplattformen
- sensiblen Logins
Wenn sich die sichtbare IP-Adresse ständig ändert, reagieren manche Systeme mit zusätzlichen Sicherheitsprüfungen oder Warnungen.
Was macht XIBRO SHIELD anders?
XIBRO SHIELD nutzt WireGuard nicht als klassischen Full-Tunnel-VPN zur Änderung der öffentlichen IP-Adresse.
WireGuard dient hier als geschützter Transportweg für die DNS-Verbindung.
Vereinfacht gesagt:
Euer Gerät fragt:
„Wo finde ich diese Domain?“
Diese DNS-Anfrage läuft zum Filter.
Ist die angefragte Domain als bekannte Werbe-, Tracking- oder Phishing-Domain eingestuft, kann sie blockiert werden.
Eure öffentliche IP bleibt dabei gleich
Das ist der entscheidende Punkt.
Bei XIBRO SHIELD:
Die öffentliche IP-Adresse bleibt unverändert.
Auch das Land der Verbindung wird nicht künstlich geändert.
Dadurch bleiben typische Verbindungen zu Arbeitsdiensten grundsätzlich so, wie sie auch ohne klassischen VPN wären.
Warum kann das für Freelancer praktisch sein?
Eine ständig wechselnde IP kann bei manchen Diensten zu zusätzlicher Reibung führen:
- erneute Login-Bestätigungen
- „ungewöhnliche Aktivität“
- zusätzliche Sicherheitsabfragen
- auffällige Zugriffe aus VPN-Rechenzentren
Mit einem DNS-Filter braucht man für den Schutz vor bekannten problematischen Domains nicht zwingend den kompletten Internetverkehr über einen anderen Ausgangsserver zu schicken.
Oder anders gesagt:
Kein Maskenball für die Internetverbindung. Eher ein Türsteher für Domains.
Was DNS-Filterung leisten kann
Sie kann helfen, bekannte:
- Werbedomains
- Tracking-Domains
- Phishing-Domains
bereits bei der DNS-Anfrage zu blockieren.
Das kann den Browser ruhiger machen und unnötige Verbindungen reduzieren.
Was sie nicht ersetzt
Auch wichtig:
DNS-Filterung ist keine vollständige Security-Lösung.
Sie ersetzt nicht:
- starke Passwörter
- Passwortmanager
- Zwei-Faktor-Authentifizierung
- Sicherheitsupdates
- Backups
- Aufmerksamkeit bei Links und Anhängen
Und natürlich blockiert ein DNS-Filter nicht automatisch jede neue oder unbekannte Phishing-Domain.
Es ist eine zusätzliche Schutzschicht.
Wie wir es bei XIBRO SHIELD umsetzen
Bei XIBRO SHIELD kombinieren wir:
- WireGuard als geschützten DNS-Transport
- DNS-basierte Filterung
- Blockierung bekannter Werbe-, Tracking- und Phishing-Domains
- Server in Deutschland
- No-Logs-Politik
Auch die Nutzung über einen WireGuard-fähigen Router ist möglich, sodass mehrere Geräte im Heimnetz zentral eingebunden werden können.
Mich würde interessieren:
Wenn ihr WireGuard nutzt – setzt ihr ihn als klassischen Full-Tunnel-VPN ein oder auch für Split-Tunneling, DNS oder andere spezielle Anwendungen?
Falls ihr euch unseren Ansatz ansehen möchtet:
https://i.redd.it/97m0rc7bpjoh1.jpeg
Source: r/XIBRO_SHIELD · by /u/XIBRO_SHIELD