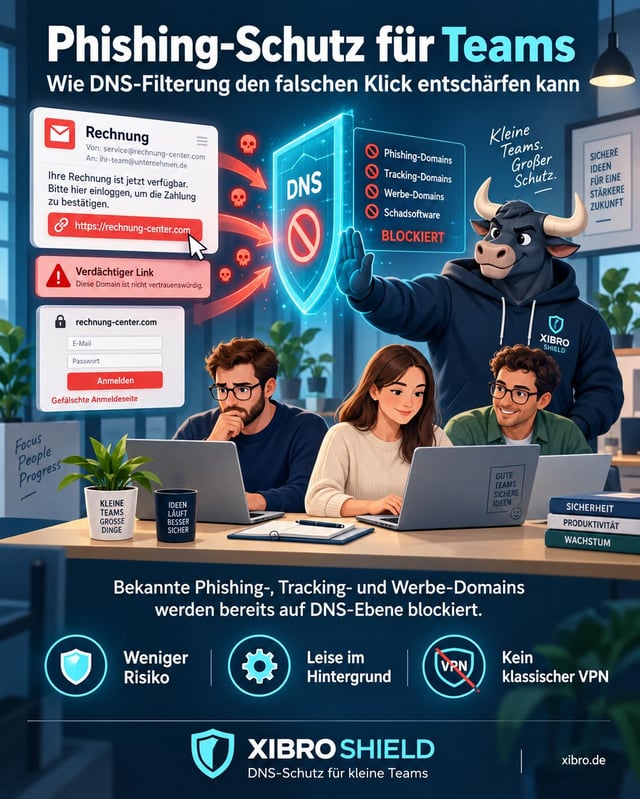
Ein Team arbeitet ganz normal.
Eine Rechnung kommt per E-Mail rein.
Jemand klickt schnell auf den Link.
Der nächste Termin wartet schon.
Und genau so beginnt Phishing oft:
nicht mit Hollywood-Hacking, sondern mit Stress, Alltag und einem Klick zu viel.
Gerade kleine Unternehmen und Teams sind dafür anfällig.
Nicht weil sie unvorsichtig sind, sondern weil im Alltag oft einfach keine Zeit bleibt, jede Domain und jeden Link im Detail zu prüfen.
Warum kleine Teams besonders betroffen sind
In kleinen Teams macht meist jeder ein bisschen von allem:
- Angebote prüfen
- Rechnungen öffnen
- Bewerbungen sichten
- Kunden-E-Mails beantworten
- Dateien hochladen
- Links aus Projekttools oder Messengern öffnen
Und genau deshalb reicht manchmal ein einziger unglücklicher Klick.
Zum Beispiel auf:
- eine gefälschte Login-Seite
- einen angeblichen Rechnungslink
- einen vermeintlichen Paket- oder Kalenderlink
- einen Bewerbungslink mit Druck zur schnellen Reaktion
Ein einzelnes kompromittiertes Konto kann dann schnell problematisch werden.
Was DNS-Filterung dabei überhaupt macht
DNS kann man vereinfacht als Adressbuch des Internets beschreiben.
Wenn ein Gerät eine Webseite aufrufen will, fragt es zuerst:
„Welche technische Adresse gehört zu dieser Domain?“
Ein DNS-Filter kann diese Anfrage prüfen.
Ist die Domain als bekannte Werbe-, Tracking- oder Phishing-Domain eingestuft, kann sie bereits an dieser Stelle blockiert werden.
Die Seite wird dann gar nicht erst normal geladen.
Das verhindert natürlich nicht jeden Angriff.
Aber es kann viele bekannte problematische Ziele früh abfangen.
Warum das im Team praktisch sein kann
Der große Vorteil:
Mitarbeitende müssen nicht jedes Mal aktiv eingreifen, wenn eine bekannte schädliche Domain bereits durch den Filter blockiert wird.
Der Schutz läuft im Hintergrund.
Gerade für kleine Teams ist das interessant, weil Sicherheit im Alltag oft nur dann funktioniert, wenn sie:
- einfach ist
- nicht dauernd stört
- keine komplizierte Schulung verlangt
- auf mehreren Geräten nutzbar ist
Wie wir das bei XIBRO SHIELD umsetzen
Bei XIBRO SHIELD filtern wir bekannte Werbe-, Tracking- und Phishing-Domains auf DNS-Ebene.
Wichtig dabei:
XIBRO SHIELD ist kein klassischer VPN-Dienst.
Die öffentliche IP-Adresse wird nicht durch eine andere Server-IP ersetzt und auch das Land der Verbindung bleibt unverändert.
Der Fokus liegt auf DNS-Schutz, nicht auf Standortwechsel.
Für Teams kann das angenehm sein, weil die gewohnte Internetnutzung bestehen bleibt, während bekannte problematische Domains im Hintergrund blockiert werden.
Zusätzlich setzen wir auf:
- Server in Deutschland
- No-Logs-Politik
- einfache Nutzung für den Arbeitsalltag
Was DNS-Schutz nicht ersetzt
Das ist mir wichtig:
DNS-Filterung ist keine Komplettlösung.
Sie ersetzt nicht:
- starke Passwörter
- Passwortmanager
- Zwei-Faktor-Authentifizierung
- Updates
- Backups
- Mitarbeiterschulungen
- Aufmerksamkeit bei Links und Anhängen
Ich würde sie eher als eine zusätzliche Basisschicht sehen.
Nicht spektakulär, aber nützlich.
Wann DNS-Filterung besonders sinnvoll sein kann
Vor allem dann, wenn:
- viele externe Links reinkommen
- Rechnungen und Bewerbungen per E-Mail bearbeitet werden
- im Homeoffice gearbeitet wird
- mehrere Geräte genutzt werden
- keine eigene IT-Abteilung vorhanden ist
Die eigentliche Frage
Mich würde interessieren:
Wie schützt ihr euer Team gegen Phishing?
E-Mail-Filter, DNS-Filter, Browser-Schutz, Awareness-Training, Microsoft Defender, NextDNS, Pi-hole, AdGuard Home oder etwas anderes?
Falls ihr euch unseren Ansatz ansehen möchtet:
https://i.redd.it/7xzpngosqjoh1.jpeg
Source: r/XIBRO_SHIELD · by /u/XIBRO_SHIELD