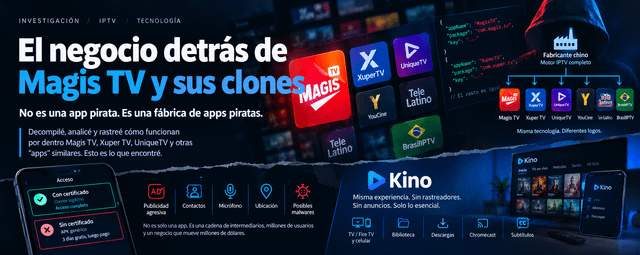
Hace un tiempo me metí a investigar en serio cómo funciona XuperTV (antes Magis TV) por dentro — no solo instalarla, sino decompilarla y ver con qué servidores habla y cómo arma cada petición. Esto es lo que encontré. No es "una app pirata". Es una fábrica de apps piratas
Lo primero que me sorprendió al abrir el código: Magis TV, Xuper TV, UniqueTV, YouCine, Tele Latino, BrasilIPTV — todas esas apps "distintas" que seguro has visto anunciadas — son literalmente el mismo código con un logo diferente encima.
Hay un fabricante chino que construye un motor de IPTV completo (protocolo, reproductor, CDN, telemetría, todo) y se lo entrega a quien quiera venderlo como "su propia app". Lo único que cambia entre una marca y otra son un puñado de llaves criptográficas y el nombre del paquete. El resto — cómo se activa un dispositivo, cómo se pide el catálogo, cómo se reproduce un canal — es exactamente igual, byte por byte, en todas.
Incluso comparten el mismo sistema de "inquilinos" en el backend: cada marca tiene su propio código de catálogo, pero todo indica que corren sobre la misma infraestructura compartida, no servidores separados por marca.
Por eso Magis TV pasó a llamarse Xuper TV de un día para otro (un simple update de APK cambió el nombre y el ícono, nada más), y por qué ahora hay reportes de que algunas de estas mismas operaciones se están rebrandeando otra vez a "Flujo TV". Como casi todo es infraestructura compartida, lanzar una marca "nueva" después de que la vieja se queme legalmente es trivial: una llave nueva, un nombre de paquete nuevo, un ícono nuevo. Por eso los bloqueos judiciales apenas rasguñan el negocio — la maquinaria de fondo sigue intacta, solo se cambia de camiseta.
El código está más blindado contra investigadores que a favor de sus propios usuarios
Esto es lo que más me llamó la atención al mirar cómo está construida la app por dentro: Todo el tráfico va cifrado (3DES) de punta a punta con el servidor — no para proteger tus datos de un atacante externo, sino para que nadie (ni investigadores, ni competencia, ni la industria de detección de piratería) pueda ver fácilmente qué le pide la app al servidor con solo capturar el tráfico.
Detecta herramientas de análisis y se mata sola. Si detecta Frida (una herramienta estándar de análisis dinámico) corriendo en el sistema, el proceso se cierra solo.
Acepta cualquier certificado TLS, de cualquiera — que suena a "más seguro" pero es lo contrario: significa que la app no verifica con quién está hablando de verdad. Esa decisión no está ahí para cuidarte a ti; está ahí para que la app funcione igual sin importar el certificado, sin que le tengas que confiar nada al usuario. Bloquea el uso de proxies activamente, otra vez para dificultar que alguien inspeccione el tráfico.
El dominio del servidor rota y se resuelve por DNS-over-HTTPS en vez de DNS normal, específicamente para hacer más difícil bloquearlo por dominio fijo.
Mata versiones viejas de la app remotamente: el servidor valida qué versión estás usando y si es "vieja" simplemente te rechaza todo con un error genérico — te obliga a bajar una APK "nueva" de donde sea que la estés consiguiendo esa semana.
Algunas de las apps "hermanas" van además protegidas con un empaquetador comercial de grado profesional que cifra el código compilado entero — el mismo nivel de inversión que usan operaciones de malware serias. Nada de esto está para protegerte a ti como usuario. Está para que la operación sobreviva a quien la investiga o la quiere bloquear.
Los "mods" son todavía peor
Aparte de la app "oficial" de cada marca, hay todo un ecosistema de versiones "MOD" (Premium Desbloqueado, Pro, etc.) circulando en sitios espejo de APKs — versiones re-empaquetadas por terceros que le meten código propio encima del original. Investigaciones de seguridad sobre este tipo de apps han encontrado: Permisos que no tienen ninguna razón de existir en un reproductor de video: contactos, micrófono, ubicación precisa.
Software que escanea la red local desde el celular o la TV — algo que un reproductor de video no necesita hacer nunca, y que típicamente se usa para mapear qué otros dispositivos hay conectados (routers, cámaras, otros aparatos) con fines que van desde fraude publicitario hasta comprometer esos dispositivos. Casos reportados de robo de credenciales, incluyendo de apps bancarias instaladas en el mismo aparato. O sea: no es solo que el negocio de fondo sea gris. Es que la puerta de entrada —la app misma, sobre todo sus variantes "mod"— trae en algunos casos herramientas activas para sacarte información o meterse en el resto de tu red, no solo para venderte una suscripción.
El "gratis" no es gratis para todos por igual Cuando miré cómo decide el sistema si te da acceso completo o no, encontré dos caminos distintos:
Si el aparato tiene un certificado especial pre-instalado (algo que solo traen las cajitas de Android TV vendidas ya configuradas), el servidor te reconoce como cliente "legítimo" con acceso pagado. Si es un APK cualquiera que te bajaste por tu cuenta —en tu celular, tu TV box genérica— no tiene ese certificado. El servidor te deja entrar igual, pero en modo "VIP vencido": 3 días gratis, y después te pide pagar.
Tampoco hace falta usuario ni contraseña para ese nivel gratis: la identidad es el propio dispositivo, un identificador que se genera solo al instalar. Eso significa que "activaciones" y "usuarios nuevos" son un número fácil de inflar (cada reinstalación cuenta como otro), y que alguien a quien le cortaron el acceso puede simplemente reinstalar para conseguir otros 3 días gratis indefinidamente — el límite es más un gancho de conversión que un límite real. O sea, el negocio real no es cobrarle al usuario que se bajó el APK gratis por Telegram. Ese APK es el anzuelo viral. La plata de verdad está en: Venderle el motor y los certificados a quien arma cajitas para revenderlas ya activadas. Una red de revendedores que compran créditos al mayor y los revenden con margen — hablamos de casos reales donde con $135 de capital inicial reportan retornos de más del 150%, vendiendo suscripciones entre $5 y $20 al mes por WhatsApp o Telegram.
Para dimensionar esto: en Argentina cayó una red donde un solo revendedor mayorista (que además tenía un ISP legal como fachada) movió el equivalente a unos $125.000 USD. Y para ponerlo en perspectiva global: Europol desarmó en 2024 una sola red de IPTV pirata con 22 millones de usuarios y más de €3.000 millones al año en facturación. No es un señor con una laptop. Es una industria con capas: fabricante → operador de marca → revendedor mayorista → revendedor de barrio → vos.
Por qué esto me preocupó
Toda esa cadena de intermediarios necesita financiarse de algún lado además de las suscripciones, y ahí es donde entra lo que ya reportó bastante prensa: publicidad agresiva metida a la fuerza en la reproducción, y en algunos casos cargos por malware contra gente ligada a esta distribución. Sumado a lo que ya te conté del código —anti-detección, certificados TLS aceptados a ciegas, empaquetadores de grado profesional, y los mods con permisos y escaneo de red de más— el patrón es consistente: una operación construida para blindarse de quien la investiga, no para cuidar a quien la usa.
https://i.redd.it/4i3777zxb7qh1.png
Source: r/PiratasEspanolLatino · by /u/kino991